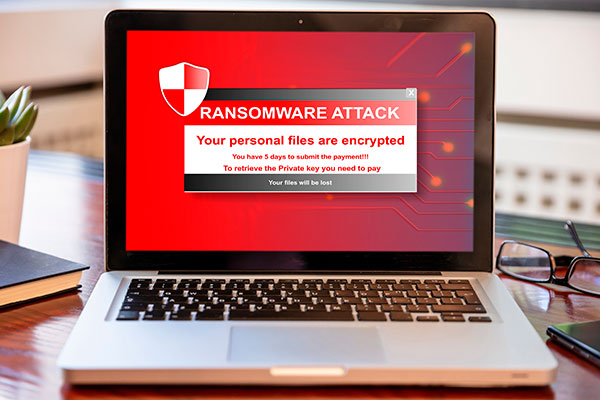
Un ataque de ransomware puede impedirte abrir tus archivos, paralizar el trabajo y comprometer información confidencial. La petición de rescate es la parte visible, pero la intrusión puede haber comenzado antes: los atacantes pueden haber accedido a otros equipos, robado datos o alcanzado las copias de seguridad.
Esta guía está pensada para personas trabajadoras, autónomos y pequeñas empresas. Explica cómo reconocer la amenaza, qué puedes hacer al detectarla y qué decisiones requieren apoyo técnico. Los recursos de ayuda y el apartado de notificaciones están orientados a España.
Qué es el ransomware y cómo funciona
El ransomware es un tipo de software malicioso que bloquea un dispositivo o cifra sus archivos y exige un rescate para devolver el acceso. Su nombre combina las palabras inglesas ransom, rescate, y software. Puede afectar tanto a usuarios particulares como a empresas.
Cifrar significa transformar la información para que no pueda leerse sin la clave adecuada. En este contexto, los delincuentes utilizan el cifrado para impedir que la víctima trabaje con sus documentos, aplicaciones o bases de datos.
En una red empresarial, el incidente puede desarrollarse en varias fases:
Entrada: aprovechan un engaño, una cuenta comprometida o un fallo de seguridad.
Exploración: buscan información valiosa y permisos para acceder a otros equipos.
Preparación: intentan desactivar defensas y comprometer las copias de seguridad.
Robo o cifrado: extraen datos, bloquean sistemas o hacen ambas cosas.
Extorsión: piden dinero y pueden amenazar con publicar la información.
No todos los ataques siguen exactamente esta secuencia. La idea importante es que recuperar los archivos no resuelve necesariamente todo el incidente: también hay que investigar los accesos y el posible robo de datos. El ransomware puede combinarse con otros ataques de ciberseguridad, como el phishing o el robo de contraseñas.
Tipos y modalidades de ransomware
Para entender las diferencias conviene separar tres cuestiones: qué bloquea el ataque, cómo se ejerce la extorsión y cómo se organiza la actividad delictiva.
Según su efecto: cifrado o bloqueo
El ransomware de cifrado vuelve ilegibles los archivos y exige dinero a cambio de una supuesta clave de recuperación. El ransomware de bloqueo impide utilizar el dispositivo o iniciar sesión, aunque no necesariamente cifra todos los documentos.
No debe confundirse con un wiper, un programa diseñado para destruir información. Algunos pueden simular una petición de rescate sin ofrecer un mecanismo real de recuperación, como muestran los casos de malware destructivo documentados por Microsoft. No son términos equivalentes.
Según la presión: doble extorsión y extorsión múltiple
En la doble extorsión, los atacantes roban datos y después los cifran, amenazando con publicarlos. La extorsión múltiple añade otras presiones, como interrumpir servicios o contactar con clientes y colaboradores.
Por eso, disponer de una copia puede ayudarte a recuperar la actividad, pero no elimina una posible filtración.
Según el modelo delictivo: ransomware como servicio
El ransomware como servicio, o RaaS, es un modelo en el que unos delincuentes proporcionan las herramientas a otros a cambio de dinero o de una parte de los beneficios. Describe cómo se organiza la actividad, no una forma distinta de bloquear archivos.
Por dónde entra el ransomware y cómo se propaga
No todos los incidentes empiezan al abrir un adjunto. Las cuentas robadas y los sistemas vulnerables también pueden permitir la entrada sin una acción evidente de la víctima.
Correos fraudulentos y descargas manipuladas
Un mensaje de phishing puede llevarte a descargar un archivo peligroso, introducir tu contraseña en una página falsa o instalar un programa. También hay riesgos en falsas actualizaciones, aplicaciones de origen desconocido y documentos que solicitan activar macros. Son ejemplos de técnicas de ingeniería social, basadas en engañar a la persona para que realice una acción.
Contraseñas comprometidas y accesos remotos
Una contraseña reutilizada o filtrada puede dar acceso al correo, a servicios en la nube o a herramientas de trabajo remoto. La autenticación multifactor añade una comprobación a la contraseña y reduce la dependencia de esa única barrera.
Vulnerabilidades y proveedores
Los atacantes pueden explotar fallos en aplicaciones, servidores y dispositivos de red, o aprovechar el acceso de un proveedor comprometido. Algunos programas maliciosos también preparan la intrusión antes de ejecutar el ransomware.
Una vez dentro, pueden intentar alcanzar carpetas compartidas y otros sistemas utilizando cuentas con demasiados permisos. Aislar un equipo es una primera medida, no una confirmación de que el resto de la red esté a salvo.
Cómo detectar un ataque de ransomware
La combinación de una nota de rescate y archivos inaccesibles es una señal clara de alarma. También conviene comunicar estas situaciones:
Cambios en los archivos: nombres o extensiones desconocidas, documentos ilegibles y carpetas que dejan de estar disponibles.
Problemas de acceso: cuentas bloqueadas de forma inesperada o mensajes que exigen un pago.
Alertas de seguridad: avisos del antivirus, actividad anómala o copias de seguridad que desaparecen.
Posible robo de datos: comunicaciones de terceros que afirman haber recibido información de la organización.
Un equipo lento o un error al abrir un documento, por sí solos, no confirman un ransomware. No necesitas diagnosticarlo para avisar: comunica lo que observas, sin dar por demostrada una causa.
La revisión de registros, accesos inusuales y cambios de permisos corresponde al soporte técnico. No esperes a que aparezca una petición de rescate para trasladarle una alerta.
Qué hacer durante las primeras horas de un ataque de ransomware
La prioridad es limitar el daño y conservar las pruebas. Si tu organización tiene un procedimiento de respuesta, actívalo y sigue las indicaciones del responsable.
Lo que puedes hacer al detectar el problema
Deja de trabajar y aísla el equipo. Desconecta el cable de red y desactiva el wifi. No vuelvas a conectarlo para comprobar si el problema se ha resuelto.
Protege las copias. No conectes discos de respaldo ni otros dispositivos a un equipo sospechoso. No intentes restaurar archivos todavía.
Avisa por un canal seguro. Contacta con soporte o con la persona responsable. Si el correo puede estar comprometido, utiliza una llamada u otro canal acordado.
Anota y conserva. Registra la hora, el equipo afectado y lo que estabas haciendo. Fotografía la nota de rescate sin difundir datos sensibles. No borres mensajes ni ejecutes herramientas de limpieza por tu cuenta.
¿Hay que apagar el ordenador?
Prioriza desconectarlo de la red. La guía de respuesta de CISA indica que, cuando no es posible aislar los dispositivos de la red, deben apagarse para evitar que la infección siga propagándose. Advierte también de que el apagado elimina posibles pruebas almacenadas en la memoria temporal.
Si ya está aislado, pide indicaciones al soporte: la decisión depende de la actividad del malware y de las necesidades de investigación. Desconectar la red no garantiza que se detenga el cifrado de los archivos locales. No reinicies repetidamente, formatees o reinstales antes de recibir orientación.
Quién debe encargarse de cada tarea
La siguiente distribución sirve como orientación para una pequeña empresa. Adáptala a sus responsables y proveedores: no todas las tareas deben recaer sobre la persona que detecta el problema.
Responsable
Prioridad
Qué debe evitar
Persona que detecta la alerta
Aislar su equipo, avisar y describir lo ocurrido.
Ocultar el incidente o intentar arreglarlo sin indicaciones.
Soporte técnico o proveedor
Contener el ataque, preservar evidencias, revisar cuentas y determinar el alcance.
Restaurar sin comprobar accesos, sistemas y copias.
Dirección o responsable del negocio
Coordinar ayuda, comunicaciones y prioridades de recuperación.
Exigir la reconexión antes de que se valide el entorno.
Responsable de protección de datos y asesoría
Evaluar los datos afectados y las obligaciones de comunicación.
Dar por hecho que no hay brecha porque no se han publicado datos.
El soporte también debe revisar las sesiones abiertas y otras credenciales de acceso. Cambiar una contraseña puede no ser suficiente para expulsar al atacante; los cambios deben hacerse desde dispositivos seguros.
Ejemplo práctico: una oficina encuentra sus archivos bloqueados
En una oficina de ocho personas, alguien encuentra documentos renombrados y una petición de rescate. La empresa guarda copias en un disco externo y trabaja con una carpeta compartida.
La persona desconecta su equipo, no conecta el disco de respaldo y llama al proveedor. Comunica qué ha visto y qué documentos utilizaba. El proveedor revisa si hay otros sistemas afectados y coordina su aislamiento; la dirección identifica las tareas que no pueden esperar y el responsable de protección de datos valora la información comprometida.
Un aviso inicial podría ser: «A las 09:15 he visto archivos renombrados y una petición de rescate en el equipo de administración. He desconectado la red y no he conectado las copias ni reiniciado. Estaba trabajando en la carpeta compartida de facturación».
La lección no es que esos pasos garanticen la recuperación, sino que un aviso preciso permite coordinar la respuesta sin improvisar sobre las copias ni las pruebas.
¿Conviene pagar el rescate?
La recomendación de No More Ransom es no pagar: entregar el dinero no garantiza recibir una clave que funcione y contribuye a financiar estos ataques.
Además, recuperar el acceso no demuestra que los delincuentes hayan borrado los datos robados. La presión de una cuenta atrás no convierte su promesa en una garantía.
En una empresa, la gestión del incidente debe implicar a dirección, especialistas técnicos y asesoría jurídica, además de la aseguradora cuando corresponda. No negocies por tu cuenta. Antes de tomar decisiones, comprueba las opciones de recuperación y conserva las comunicaciones recibidas.
Cómo recuperar los archivos y volver a trabajar con seguridad
Eliminar el malware, recuperar los archivos y cerrar la intrusión son tareas diferentes. La recuperación debe coordinarla el soporte, una vez controlado el incidente y evaluado su alcance.
Identificar la variante. La nota de rescate, las extensiones y otras evidencias pueden ayudar. No subas documentos confidenciales a páginas desconocidas para intentar identificarla.
Preparar un entorno controlado. El soporte debe cerrar la vía de entrada y limpiar o reconstruir los sistemas antes de recuperar la información.
Validar las copias. Hay que comprobar su fecha, integridad y posible contaminación, y probar que permiten restaurar los datos necesarios.
Revisar y renovar accesos. El equipo técnico debe actuar sobre cuentas, sesiones y otras credenciales expuestas, especialmente las de administración.
Restablecer y vigilar. Recupera primero los servicios prioritarios y sus dependencias, valida su funcionamiento y mantén la revisión de accesos y alertas.
Una copia anterior al cifrado no es necesariamente anterior a la intrusión. Si los atacantes llevaban tiempo dentro, la copia de la noche anterior podría no ser un punto de restauración adecuado. Su fecha debe valorarse junto con la investigación.
Si no existe una copia utilizable ni un descifrador compatible, pide ayuda para conservar los archivos cifrados antes de reinstalar. Podría aparecer una herramienta en el futuro, pero no hay garantía. La prioridad es recuperar un entorno fiable, no volver a la normalidad demasiado deprisa.
A quién avisar ante un ataque de ransomware en España
Pedir ayuda técnica, denunciar un delito y notificar una brecha de datos son actuaciones distintas. Una no sustituye automáticamente a las demás.
Responsables internos y proveedores
Avisa a sistemas, dirección y a quien gestione protección de datos, según el procedimiento de la organización. Coordina también a los proveedores afectados. Utiliza un canal alternativo si hay dudas sobre la seguridad del correo y registra las decisiones.
INCIBE, autoridades y aseguradora
La línea 017 de INCIBE ofrece orientación a ciudadanos, empresas y profesionales. Para denunciar ante las Fuerzas y Cuerpos de Seguridad, conserva las evidencias disponibles y evita alterar los originales.
Si tienes un seguro de ciberriesgo, consulta sus condiciones y contacta con la aseguradora: algunos servicios o gastos pueden requerir autorización previa.
Qué ocurre si hay datos personales afectados
Puede existir una brecha de datos personales por su pérdida, destrucción, alteración o acceso no autorizado; no hace falta que aparezcan publicados en Internet. El responsable del tratamiento debe evaluar el riesgo y documentar lo ocurrido.
Según los criterios de notificación de la AEPD, debe notificarse a la autoridad de protección de datos competente, salvo que sea improbable que la brecha suponga un riesgo para los derechos y libertades de las personas. Debe hacerse sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde que se tiene constancia de la brecha.
Si el riesgo es alto, también puede ser obligatorio informar a las personas afectadas, conforme al artículo 34 del RGPD y sus excepciones. La AEPD detalla estos supuestos en su información sobre brechas de datos personales.
No todos los ataques exigen la misma notificación. La valoración debe contar con asesoramiento jurídico y considerar otras obligaciones que puedan aplicarse a la actividad.
Clientes, trabajadores y colaboradores
Coordina los avisos que necesiten para proteger sus cuentas, datos o servicios. Comunica hechos confirmados y medidas concretas, sin asegurar que «no se ha robado información» antes de comprobarlo.
Cómo prevenir el ransomware antes de que ocurra
Ninguna medida aislada elimina el riesgo. La guía de prevención de CISA combina protección de accesos, actualizaciones, copias y preparación de la respuesta. En una pequeña empresa, estas medidas deben tener responsables concretos.
Prepara copias que realmente puedan restaurarse
Mantén varias copias y conserva al menos una desconectada o protegida frente a modificaciones y borrados, por ejemplo mediante almacenamiento inmutable. Limita quién puede administrarlas y prueba la restauración.
Sincronizar una carpeta en la nube no equivale a disponer de una copia independiente. Los cambios en los archivos, incluido el cifrado, pueden propagarse. Comprueba el historial de versiones, el periodo de conservación y las protecciones frente al borrado.
Una prueba sencilla para planificar con el soporte es recuperar una carpeta en un entorno separado y verificar que contiene los documentos esperados, se abren y tienen los permisos correctos. Deja anotados la fecha de la prueba y los problemas encontrados. Una copia que nunca se ha verificado es solo una expectativa.
Protege las cuentas y limita los permisos
Utiliza contraseñas diferentes y activa la autenticación multifactor, especialmente en correo, servicios en la nube y accesos remotos. No utilices una cuenta de administración para las tareas cotidianas si no es necesario.
El soporte debe revisar que cada cuenta tenga solo los permisos que necesita y que los accesos remotos estén protegidos. Separar equipos, servidores y sistemas de copia ayuda a limitar el alcance de una intrusión.
Actualiza y atiende las alertas
Asigna un responsable a las actualizaciones de equipos, aplicaciones y dispositivos de red. Presta especial atención a los servicios expuestos a Internet. Mantén activas las herramientas de protección y acuerda quién revisa sus avisos; una alerta ignorada no ayuda a contener el problema.
Ensaya un procedimiento que todos sepan utilizar
Define a quién llamar, qué hacer con el equipo sospechoso, dónde encontrar los contactos si el correo falla y quién autoriza la recuperación. Conserva una copia del procedimiento accesible sin depender de los sistemas que podrían quedar bloqueados.
En una simulación, plantea una pregunta concreta: «Si mañana no podemos entrar en facturación, ¿quién coordina la respuesta y qué necesitamos recuperar primero?». La respuesta permite detectar dependencias y responsabilidades sin esperar a un incidente.
Practica también la identificación del phishing y la comunicación de errores. Avisar de un clic sospechoso debe ser fácil, no motivo para ocultarlo.
Refuerza tus conocimientos con formación gratuita en ciberseguridad
Reconocer un correo fraudulento, proteger los accesos y saber a quién avisar son competencias útiles aunque no trabajes en informática.
En Femxa puedes consultar la formación subvencionada en ciberseguridad y revisar qué programas encajan con tu nivel y tus responsabilidades. La disponibilidad, la modalidad y los requisitos de acceso dependen de cada convocatoria: Ver cursos gratuitos de ciberseguridad
Realizar estas formaciones te sirve para comenzar tu camino en el mundo de la ciberseguridad y aprender nuevas habilidades que son muy demandadas por las empresas.
Preguntas frecuentes
¿El ransomware puede afectar a móviles y ordenadores Mac?
Sí. No es una amenaza exclusiva de Windows: existen variantes que afectan a otros sistemas, incluidos macOS y dispositivos móviles. Mantén actualizadas las aplicaciones y descárgalas de fuentes fiables; no consideres un dispositivo inmune por su marca.
¿Es posible recuperar los archivos sin pagar?
A veces, mediante una copia segura o un descifrador compatible. No todas las variantes tienen solución y no existe una herramienta universal. Consulta los recursos indicados en el apartado de recuperación de archivos y evita probar programas desconocidos sobre los originales.
¿Una copia en la nube protege frente al ransomware?
Depende de su configuración. La sincronización puede trasladar los cambios maliciosos; el historial de versiones y las protecciones frente al borrado pueden ayudar a recuperar información. Verifica sus condiciones y realiza pruebas, como se explica en el apartado de prevención.
¿Cuánto se tarda en recuperarse de un ataque?
No hay un plazo único. Depende de los sistemas afectados, la investigación, las copias disponibles y las comprobaciones necesarias. Recuperar una carpeta no equivale a tener de nuevo una red segura y operativa.
¿Qué diferencia hay entre ransomware, malware y virus?
Malware es el término general para el software malicioso. El ransomware es una categoría orientada al bloqueo, el cifrado y la extorsión. Un virus se replica infectando archivos; por eso, llamar «virus» a cualquier ransomware no siempre es preciso.